
Apa Itu Propagasi DNS dan Berapa Lama Waktunya?
Agustus 2026 · Tim DNS Progress
Anda mengganti DNS record, menunggu, me-refresh halaman… dan website Anda masih menampilkan versi lama. Sementara itu rekan kerja di jaringan lain sudah melihat website yang baru. Membingungkan? Ya. Normal? Juga ya. Keterlambatan itu disebut propagasi DNS, dan hampir semua orang mengalaminya saat meluncurkan website, pindah hosting, atau mengganti penyedia email.
Panduan ini menjelaskan apa itu propagasi DNS, kenapa terjadi, berapa lama waktunya, serta cara cek — dan mempercepat — propagasi saat Anda men-deploy website atau aplikasi.
Apa itu propagasi DNS?
Propagasi DNS adalah waktu yang dibutuhkan perubahan pada DNS record Anda untuk menyebar ke seluruh internet — dari penyedia DNS Anda ke setiap server DNS, cache ISP, dan jaringan di seluruh dunia.
Untuk memahaminya, ingat dulu apa yang sebenarnya dilakukan DNS. Domain Name
System adalah buku alamat internet. Ketika seseorang mengetik example.com,
perangkatnya tidak tahu alamat IP server tersebut, sehingga ia bertanya ke
rantai server DNS. Diagram di bawah menunjukkan alur lookup yang khas.
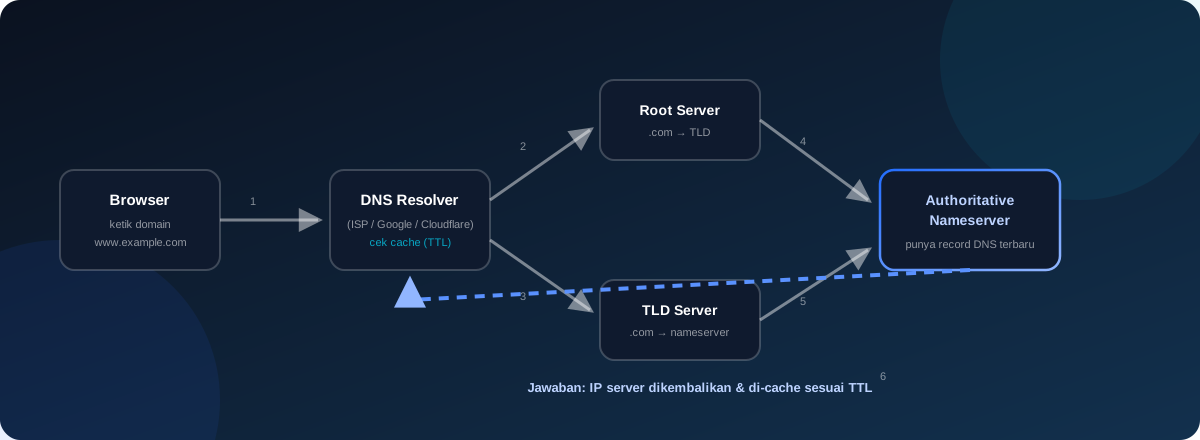
- Browser bertanya ke DNS resolver lokal (biasanya milik ISP, Google, Cloudflare, dan lain-lain).
- Jika resolver tidak punya jawaban di cache, ia bertanya ke root server.
- Root server mengarahkan ke TLD server (misalnya registry
.com). - TLD server mengarahkan ke authoritative nameserver domain Anda — penyedia DNS yang menyimpan record Anda.
- Authoritative nameserver mengembalikan jawaban: alamat IP di balik domain Anda.
- Resolver menyimpan jawaban itu di cache dan meneruskannya ke browser, yang kemudian memuat website.
Jadi, “propagasi” terjadi setiap kali langkah 6 berubah — ketika nilai yang tersimpan di semua cache di seluruh dunia sudah usang, dan setiap cache perlu menyadari perubahannya lalu mengambil nilai baru.
Kenapa propagasi DNS terjadi?
Jawaban singkatnya: caching. Jawaban DNS di-cache di banyak lapisan — di browser, sistem operasi, router, resolver ISP, dan resolver publik seperti Google Public DNS. Caching adalah alasan DNS cepat: tanpa cache, setiap kunjungan halaman akan memicu rantai lookup yang panjang.
Setiap DNS record membawa TTL (Time To Live) — jumlah detik sebuah resolver boleh menyimpan jawaban di cache sebelum bertanya lagi. TTL 3600 berarti “jawaban ini berlaku satu jam.” Masalahnya, ketika Anda mengganti sebuah record, resolver yang sudah meng-cache nilai lama akan terus menyajikannya sampai TTL itu kedaluwarsa. Baru setelah cache lama habis, resolver memeriksa ulang authoritative nameserver Anda dan mengambil nilai baru.
Dengan kata lain, propagasi DNS bukan satu saklar yang dinyalakan — melainkan ribuan cache independen yang kedaluwarsa pada waktu yang sedikit berbeda. Itu sebabnya perubahan bisa terlihat di satu jaringan tetapi belum di jaringan lain.
Berapa lama propagasi DNS?
Tidak ada satu jawaban pasti, karena bergantung pada nilai TTL, record mana yang diubah, dan jaringan di antaranya. Sebagai panduan praktis:
| Perubahan | Waktu tipikal | Kasus terburuk |
|---|---|---|
| Record A / AAAA (mengarahkan domain ke IP baru) | Beberapa menit hingga beberapa jam | 24–48 jam |
| Record CNAME | 15 menit hingga beberapa jam | Hingga 24 jam |
| Ganti nameserver (pindah penyedia DNS) | Beberapa jam hingga 24 jam | 24–72 jam |
| Record MX (routing email) | Beberapa jam | Hingga 48 jam |
| Record TXT (verifikasi, SPF, DKIM) | 5 menit hingga beberapa jam | Hingga 48 jam |
Aturan praktis yang umum: sebagian besar perubahan DNS tersebar dalam beberapa jam, dan hampir semuanya selesai dalam 72 jam. Jika website lama masih muncul setelah tiga hari, penyebabnya biasanya bukan propagasi — melainkan cache yang macet, record yang salah, atau CDN.
Apa saja yang memengaruhi lama propagasi
Beberapa faktor menentukan apakah perubahan Anda menyebar dalam lima menit atau lima jam:
- TTL lama. TTL yang tinggi (misalnya 86400 = satu hari) membuat setiap resolver menyimpan jawaban lama hingga satu hari. TTL sebelum perubahan itulah yang menentukan lama propagasi.
- Record yang diubah. Perubahan nameserver adalah yang paling lambat karena harus menyebar lewat registry domain, bukan hanya lewat resolver. Perubahan record A biasanya lebih cepat.
- Resolver. Sebagian resolver mengabaikan atau memendekkan TTL; sebagian lain meng-cache secara agresif. Resolver publik seperti Google (8.8.8.8) dan Cloudflare (1.1.1.1) rajin menyegarkan dan biasanya cepat menangkap perubahan.
- Jarak geografis dan jalur jaringan. Pembaruan menyebar dari server ke server, sehingga jaringan yang jauh bisa tertinggal.
- Penyedia DNS Anda. Penyedia DNS yang cepat dan andal dengan server dekat pengguna akan menyebarkan perubahan lebih cepat daripada yang lambat.
- Cache lokal. Browser, OS, dan router Anda sendiri mungkin masih menyimpan jawaban lama meskipun seluruh internet sudah diperbarui.
Cara cek propagasi DNS
Jika Anda mengubah record dan ingin tahu apakah dunia sudah mengikuti, ada beberapa cara.
Pengecek DNS online
Layanan seperti dnschecker.org dan whatsmydns.net menanyai puluhan server DNS di banyak negara sekaligus dan menunjukkan server mana yang masih mengembalikan nilai lama. Ini cara tercepat melihat status propagasi “di seluruh dunia” dalam satu layar.
Tools baris perintah
Di komputer Anda, dig dan nslookup memungkinkan Anda menanyai resolver
tertentu secara langsung:
# Tanyai resolver bawaan Anda
dig example.com

# Tanyai resolver tertentu (Google Public DNS)
dig @8.8.8.8 example.com

# Tanyai tipe record tertentu
dig example.com MX
Jika dig @8.8.8.8 sudah mengembalikan IP baru tetapi browser Anda masih
menampilkan website lama, masalahnya ada di cache lokal — bersihkan cache
browser atau coba jendela incognito.
Tips praktis
- Bandingkan hasil dari beberapa resolver (
@8.8.8.8,@1.1.1.1,@9.9.9.9) — jawabannya seharusnya sama. - Ingat bahwa propagasi DNS ≠ website Anda sudah live. Website Anda termuat begitu resolver yang Anda pakai punya record baru; propagasi hanyalah soal semua pihak lain menyusul.
- Jangan panik setelah satu jam. Periksa lagi di jam ke-12 dan ke-24.
Cara mempercepat propagasi DNS
Anda tidak bisa memaksa semua ISP untuk menyegarkan, tetapi Anda bisa merencanakan agar propagasi berjalan cepat — atau tidak terasa:
- Turunkan TTL sebelum melakukan perubahan. Setel TTL record ke 300 (5 menit) satu atau dua hari sebelumnya. Ketika nanti record diubah, resolver akan memeriksa ulang dalam hitungan menit, bukan jam atau hari.
- Lakukan perubahan di jam sepi untuk mengurangi dampak jika terjadi kendala.
- Gunakan penyedia DNS yang cepat dengan jaringan anycast global sehingga resolver di seluruh dunia cepat mencapai nameserver Anda.
- Ubah record sekali, dengan benar. Setiap perubahan tambahan mengulang hitungan propagasi dari nol.
- Untuk pindah server, biarkan kedua server berjalan selama transisi sehingga pengunjung yang masih diarahkan ke IP lama tetap mendapat website yang berfungsi.
- Bersihkan cache lokal (browser, OS, router) supaya Anda bukan yang terakhir melihat versi lama.
- Jika memakai CDN, CDN itu sendiri bisa meng-cache jawaban DNS — periksa opsi purge/refresh-nya.
Propagasi DNS saat meluncurkan website atau aplikasi
Di sinilah propagasi DNS berhenti menjadi teori dan mulai memengaruhi peluncuran nyata. Setiap kali Anda merilis sesuatu yang baru, DNS biasanya ikut terlibat:
- Website atau web app baru. Anda membeli domain, mengarahkan record A/AAAA atau CNAME ke hosting, lalu menunggu propagasi sebelum website bisa diakses semua orang.
- Pindah hosting. Anda migrasi server dan mengubah record A. Jika TTL dibiarkan tinggi, pelanggan bisa melihat halaman error atau website lama hingga satu hari.
- Merilis aplikasi mobile dengan backend. Pengguna aplikasi tidak peduli soal DNS — mereka cukup mengetuk ikon. Domain API yang lambat atau salah konfigurasi berarti error koneksi, rating buruk, dan aplikasi di-uninstall di hari peluncuran.
- Menyiapkan email. Record MX, SPF, dan DKIM menentukan apakah email bisnis Anda terkirim atau masuk spam. Propagasi di sini bisa menunda pengiriman email setelah pindah penyedia.
- Pindah total ke penyedia DNS lain. Perubahan nameserver menyebar lewat registry dan merupakan perubahan paling lambat — layak direncanakan dengan baik.
Hygiene peluncuran yang baik — menurunkan TTL sebelumnya, memverifikasi record dengan pengecek global, dan menjaga server lama tetap hidup selama peralihan — adalah detail yang membedakan peluncuran mulus dari yang penuh stres. Di DNS Progress, kami membangun dan meluncurkan website dan aplikasi untuk bisnis, dan pengaturan DNS adalah bagian dari setiap deployment yang kami tangani. Jika Anda akan meluncurkan sesuatu yang baru, hubungi kami — kami bisa mengurus infrastrukturnya sehingga Anda tidak perlu belajar propagasi dengan cara yang sulit.
FAQ
Berapa lama propagasi DNS?
Sebagian besar perubahan DNS record menyebar dalam beberapa jam. Perubahan record A sering hanya butuh beberapa menit, sedangkan pergantian nameserver bisa memakan 24 hingga 72 jam untuk menjangkau seluruh penjuru internet. Faktor terbesarnya adalah TTL yang Anda setel sebelum melakukan perubahan.
Kenapa website saya masih menampilkan versi lama setelah 24 jam?
Cek dulu apakah perubahannya benar-benar sudah menyebar menggunakan pengecek
DNS online atau dig @8.8.8.8. Jika resolver sudah mengembalikan nilai baru
tetapi browser belum, masalahnya ada di cache lokal — bersihkan cache
browser, restart router, atau coba jendela incognito. Jika resolver masih
menampilkan nilai lama, periksa apakah Anda mengedit record yang benar di
nameserver yang tepat.
Apakah propagasi DNS memengaruhi email?
Ya. Record MX, SPF, dan DKIM menentukan ke mana email dikirim dan apakah email lolos pemeriksaan spam. Setelah mengganti record ini, pengiriman email bisa tertunda atau untuk sementara dialihkan ke mail server lama sampai propagasi selesai. Jika Anda pindah penyedia email, turunkan TTL MX terlebih dahulu dan jalankan kedua mail server selama transisi.
Apa itu TTL di DNS?
TTL (Time To Live) adalah jumlah detik sebuah DNS resolver boleh menyimpan jawaban di cache sebelum bertanya lagi. TTL rendah berarti perubahan menyebar lebih cepat tetapi resolver lebih sering bertanya; TTL tinggi lebih efisien tetapi membuat perubahan lambat menyebar.
Bisakah propagasi DNS dipercepat?
Anda tidak bisa memaksa semua jaringan untuk menyegarkan seketika, tetapi propagasi bisa dibuat cepat dengan menurunkan TTL sebelum perubahan, menggunakan penyedia DNS global yang cepat, dan menjaga server lama tetap berjalan selama peralihan. Yang terpenting: pastikan record benar sejak awal — setiap pengeditan ulang mengulang hitungan dari nol.
Apakah propagasi DNS sama untuk semua record?
Tidak. Pergantian nameserver adalah yang paling lambat (24–72 jam) karena harus menyebar lewat registry domain. Perubahan A/AAAA dan CNAME biasanya butuh beberapa menit hingga beberapa jam, tergantung TTL. Record MX dan TXT umumnya menyebar dalam beberapa jam.
Propagasi DNS terdengar rumit, tetapi begitu Anda memahami TTL dan caching, ia menjadi bisa diprediksi — dan bisa dicegah. Cara terbaik menghindari sakit kepala akibat propagasi adalah merencanakannya: turunkan TTL sebelum peluncuran, verifikasi dengan pengecek global, dan jaga server lama tetap hidup selama peralihan.
Jika Anda sedang membangun atau meluncurkan website, aplikasi, atau produk digital, tim DNS Progress menangani seluruh deployment — termasuk DNS — agar Anda bisa fokus pada produk Anda. Hubungi kami dan mari bicarakan proyek Anda.
Butuh bantuan membangun produk Anda?
Kami membangun aplikasi mobile, website, dan software kustom untuk bisnis. Ceritakan proyek Anda dan dapatkan saran jujur — gratis.